
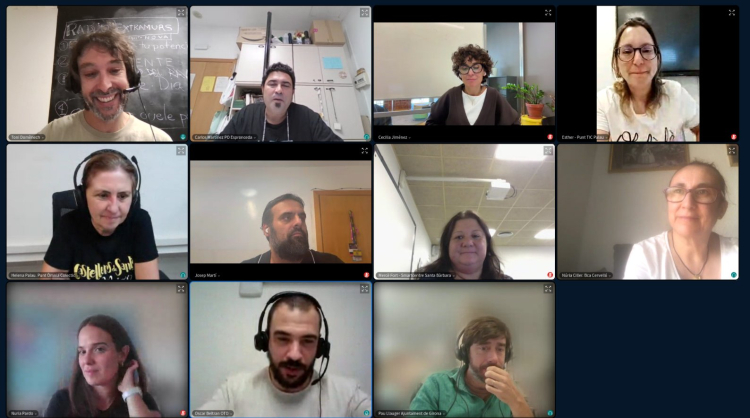
El passat dijous 15 d’octubre, la Xarxa Punt TIC va viure la sisena trobada virtual de l’any 2026. La nova sessió en línia va posar el focus en la ciberseguretat i va comptar amb prop d’una trentena de persones participants, entre elles, Cecília Jiménez, directora de l’ASCICAT, Josep Martí, consultor i expert en qüestions de ciberseguretat, i Núria Pardo, part de l’equip de comunicació de l’Agència de Ciberseguretat de Catalunya.
En primer lloc, Jiménez va presentar l’ASCICAT. L’Associació de Ciberseguretat de Catalunya, que va néixer l’any 2024 com una entitat sense ànim de lucre de l’àmbit privat, busca connectar capacitats, activar col·laboracions i generar oportunitats. Jiménez va explicar que des de l’ASCICAT, no s’entenia la ciberseguretat només com una qüestió de tecnologia, sinó com una qüestió de persones, de talent i de formació i va afegir que els quatre pilars de l’entitat eren connexió, activitat, coneixements i oportunitats. També, Jiménez va mencionar la necessitat d’ampliar els perfils vinculats a la ciberseguretat, de promoure una formació continuada i adaptada a les necessitats de les organitzacions i de parlar de ciberseguretat amb un llenguatge fàcil, clar i entenedor.
Tot seguit, Martí va recordar que cada cop hi havia més aparells connectats a Internet, que cada aparell connectat era una nova porta d’entrada per a possibles amenaces i que malauradament la formació no havia crescut entre la ciutadania en els darrers anys. Així mateix, Martí va alertar que amb la intel·ligència artificial les estafes eren molt més senzilles i que calia evitar anar amb el pilot automàtic, ja que les estafes acostumaven a apel·lar a la urgència, a l’autoritat, a les qüestions rutinàries o a la proximitat. Martí va comparar com a la infància s’ensenyaven els riscos del món físic, és a dir, a no passar el carrer sense mirar a banda i banda, però no els riscos del món digital. En aquest sentit, Martí va recomanar aturar-se sempre que hi hagués possibles sospites, encara que aquestes fossin molt petites, i sobretot tenir una bona higiene digital, com, per exemple, doble factor d’autenticació, gestors de contrasenyes i actualitzacions freqüents dels dispositius.
De la mateixa manera, Pardo va presentar les darreres actuacions de l’Agència de Ciberseguretat de Catalunya. Pardo va comentar que aquest 2026 gestionaven un incident de ciberseguretat cada hora i vint minuts, mentre que l’any 2025 era cada dues hores i deu minuts, i que les dades personals eren el principal interès de les estafes i, en especial, les dades bancàries. En concret, Pardo va explicar el servei d’alertes i avisos, que recull les darreres notificacions i compta amb un canal per comunicar casos concrets i un canal de WhatsApp, i el seu mecanisme d’actuació: recepció d’alertes, anàlisi, avaluació i comunicació a les organitzacions afectades i a la ciutadania. També, Pardo va compartir recursos educatius i activitats interactives, com, per exemple, ‘Guanya el Hacker’, ‘Dades en joc’ o ‘Claudi: missió contrasenya segura’, un joc interactiu per a aprendre a crear contrasenyes més robustes. Finalment, la trobada virtual va acabar amb un torn obert de preguntes i reflexions.